發表文章

dig 說明

圖片
  全名為  Domain Information Groper 例如:                 針對訊問 DNS server 168.95.1.1 , 有關 網域  的 A, MX. NS record                   sudo dig @168.95.1.1 <網域>  -t A, mx ns               反解析                     sudo dig @168.95.1.1  -x <IP>                  查詢+trace                   sudo dig @168.95.1.1 +trace <網域> HELP內容 Usage:  dig [@global-server] [domain] [q-type] [q-class] {q-opt}             {global-d-opt} host [@local-server] {local-d-opt}             [ host [@local-server] {local-d-opt} [...]] Where:  domain    is in the Domain Name System         q-class  is one of (in,hs,ch,...)...

用趨勢偵測 log4j

圖片
 ***************************************************** 電腦設備有安裝log4j套件(可能 Apache性質居多) 可能就被當成入侵跳板 以公司對外主機 為主 ***************************************************** 趨勢 提供 免費偵測 (有限天數, 不限台數) 以自己 公司或私人 都可 註冊登入 使用 ***************************************************** 使用 chrome開啟網頁 https://www.trendmicro.com/zh_tw/apache-log4j-vulnerability.html 按 免費 掃描工具   輸入 右邊基本資料 (email 要正確) (會寄發 認證 號碼)  註冊登入成功 後, 出現  按 Get start 可選擇 下載 軟體~ 在其自己 主機(window 或 Linux 或 MacOS) 執行 執行畫面(window版)(免安裝) 偵測後 畫面 下方出現結果 可以趁機電腦 逐台執行偵測 , 都會產生報表 於 這畫面 最後建議:  1. 若 主機加裝特定 防毒防火牆軟體 可以 阻止 2. 防火牆 設定禁止這樣 字串 可阻止 3. 更新這套件的修補程式 ========================================================== 登入這網址 就可以看檢測 https://login.xdr.trendmicro.com/idp/clp/xdr?RelayState=/http%3A%2F%2Fsuccess%2F%3Frs%3D%2F%23%2Fapp%2Fasm ==========================================================

foreground 與 background 交替

圖片
執行 ping  原本 是 foreground 前景  執行   按 ctrl+Z  進入 background 背景工作 執行指令  加上 &   可以 進入 背景工作 執行 ps -aux | grep ping  看到 process 正在 執行 jobs 查看 執行 bg %1  將 job1 放入 backgroup ctrl+c 也無法 停止 需先將該 job 拉回 前景(foregroud) 執行 ,  指令: fg %1  然後 就 可以 ctrl+C 停用 ===== 但也可以用 kill 指令, 例如: sudo kill -9 <PID> (先用 ps -aux | grep <條件名稱>   查看 PID )

knock使用

圖片
這是 針對 第三層網域名稱查詢 有時 會從中找到某些公司設定子網域的電腦或設定方式 更甚者, 有時 因MIS疏忽. 你可發現 某子網域 是存在  但對應的 可能雲端主機是不存在 你可以 技巧性申請該主機  而獲得 公司轉入點 例如:  tko-subs ================ knockpy 安裝 可自行下載: https://github.com/guelfoweb/knock 指令:  sudo apt-get install knockpy 或 sudo git clone https://github.com/guelfoweb/knock =============== cd 到 knock 目錄 執行 ./knock 會出現 "拒絕不符權限的操作" 需要修改其權限  sudo chmod u+x  <檔案名稱> ================ 執行  sudo  ./knockpy.py -h =============== 執行   sudo ./knockpy.py  google.com (務必小心  這樣查詢容易被google.com 封鎖IP) ================= 執行   sudo ./knockpy.py  google.com  --no-http-code 404 500 530  

tmux 使用

圖片
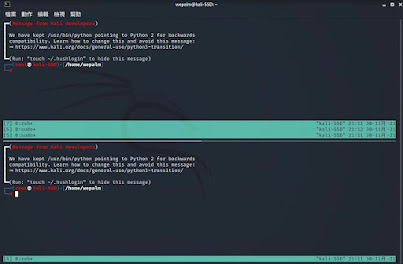
 可以 分割畫面, 內建 指令: sudo tmux 1. 先執行 二次sudo tmux(產生二個)(幾個就幾次) 2. ctrl+B再 shift+" 可產生水平切割畫面(panes) 3. ctrl+B再 shift+% 可產生垂直切割畫面(panes) 4. 按 ctrl+B, 然後按上下左右鍵, 可切換到別的視窗 5. exit 可關閉該panes 6. 開啟原本 tmux 視窗: sudo tmux attach -t 0

cmatrix(駭客任務字幕)~超好玩

圖片
 ****** cmatrix(駭客任務字幕) ****** sudo apt-get install cmatrix sudo cmatrix

chrome 線上應用程式商店

圖片
Wappalyzer 了解網站是用什麼主機與平台,PHP、jQuery、CSS Framework的版本 https://chrome.google.com/webstore/detail/wappalyzer/gppongmhjkpfnbhagpmjfkannfbllamg?hl=zh-TW BuiltWith Technology Profiler 包含 55,807 多種網絡技術和超過 6.73 億個網站的數據庫中構建網站列表,顯示哪些網站使用購物車、分析、託管等。按位置、交通、垂直等過濾。 https://chrome.google.com/webstore/detail/builtwith-technology-prof/dapjbgnjinbpoindlpdmhochffioedbn?hl=zh-TW IP Whois & Flags Chrome & Websites Rating 網站物理位置/流行度/IPv4/IPv6/位置/主機名/DNS信息/Whois/託管公司/網站服務器/主機視覺圖 https://chrome.google.com/webstore/detail/ip-whois-flags-chrome-web/kmdfbacgombndnllogoijhnggalgmkon 1clickVPN - Free VPN for Chrome 網頁轉VPN https://chrome.google.com/webstore/detail/1clickvpn-free-vpn-for-ch/fcfhplploccackoneaefokcmbjfbkenj Network Sniffer 針對網頁sniffer https://chrome.google.com/webstore/detail/network-sniffer/coblekblkacfilmgdghecpekhadldjfj duckduckgo 保護資料不會被google或cache方式洩漏 https://chrome.google.com/webstore/search/duckduckgo WebRank Whois Lookup 檢查 WHOIS 詳細信息,包括名稱服務器、聯繫信息、註冊詳細信息以及創建和到期日期 https://chrome.goog...